Leitfaden zur Integration vernetzter Maschinen in MES- und ERP-Systeme: Protokolle, Sicherheit und Kosten
Eine effektive Integration von Fertigung und Geschäft erfordert eine offene Architektur, die OT-Steuerung und IT-Datenflüsse entkoppelt. Dieser Leitfaden erläutert, wie sich Legacy-Protokolle mithilfe von Gateways normalisieren, die Datensemantik mit Standards wie ISA-95 und PackML definieren und integrierte Cybersicherheit etablieren lässt, um Kosten und Abhängigkeiten zu minimieren.
Die Herausforderung der industriellen Fragmentierung
In vielen Industrieunternehmen bestehen zwei technologische Welten nebeneinander, die nur selten reibungslos miteinander kommunizieren. Zum einen gibt es die OT-Umgebung (Operational Technology), zu der SPS, Sensoren, SCADA-Systeme und Maschinen gehören, die kontinuierlich Informationen in der Fertigung erzeugen. Zum anderen gibt es die IT-Umgebung (Information Technology), die ERP- und MES-Systeme, Cloud-Plattformen und Business-Intelligence-Tools umfasst. Das Problem entsteht, wenn diese Welten nicht wirklich miteinander verbunden sind. Dann werden Produktionsdaten manuell ins ERP eingegeben, es gibt Abweichungen zwischen Produktions- und Geschäftsinformationen und für die Zusammenführung von Kennzahlen ist man auf Tabellenkalkulationen angewiesen.
Bei der IT/OT-Integration geht es nicht nur darum, Maschinen anzuschließen, sondern industrielle Daten zugänglich, zuverlässig, sicher und für die Entscheidungsfindung nutzbar zu machen. Die eigentliche Herausforderung besteht darin, aus Rohdaten aus der Industrie kontextualisierte Informationen zu machen, die das gesamte Unternehmen nutzen kann.
Schichtenarchitektur: vom Sensor zum ERP
Eine robuste Integrationsarchitektur verbindet verschiedene Technologieebenen hierarchisch miteinander. Auf der operativen Ebene erzeugen Maschinen und Sensoren Variablen wie Temperatur, Druck, Geschwindigkeit oder Maschinenzustände. Diese Informationen fließen in SCADA-Systeme oder IIoT-Plattformen und werden von dort mit dem MES (Manufacturing Execution System) und schließlich mit dem ERP verbunden.
Der vereinfachte Datenfluss sieht folgendermaßen aus:
Maschinen und Sensoren
SPS / SCADA
MES / Datenplattform
Cloud
ERP / BI / KI
Die technische Verbindung ist jedoch nur die halbe Arbeit. Damit die Integration einen Mehrwert bietet, müssen die Daten unbedingt kontextualisiert werden. Es reicht nicht zu wissen, dass eine Maschine eine Temperatur gemessen hat. Man muss auch wissen, zu welcher Anlage sie gehört, welches Produkt gerade hergestellt wurde, welcher Fertigungsauftrag ausgeführt wurde und in welcher Schicht das Ereignis auftrat. Dieser Kontext macht aus einem Industriedatum eine für das Geschäft nützliche Information.
Aufgaben der wichtigsten Systeme
Jedes System erfüllt in dieser Wertschöpfungskette eine bestimmte Funktion:
SCADA: Bietet Echtzeitüberblick und -steuerung für industrielle Prozesse und erfasst Informationen direkt von den Automatisierungsgeräten.
MES: Fungiert als zentrale Ebene zwischen dem Betrieb und den Unternehmenssystemen. Es verwaltet die Produktionsausführung und verknüpft Aufträge, Materialien, Prozesse, Maschinen, Qualität und Leistung. Ziel ist es, die effiziente Ausführung der Fertigungsprozesse sicherzustellen, indem präzise Daten in Echtzeit erfasst werden.
ERP: Bietet einen Gesamtüberblick über das Unternehmen und verwaltet Planung, Einkauf, Lagerbestand, Vertrieb und Finanzen. Es profitiert von den MES-Informationen, um Planung und Kosten zu optimieren.
Mit KI erzeugte konzeptuelle Illustration · Edition Business
Interoperabilität und Protokollnormalisierung
Die größte technische Herausforderung besteht darin, heterogene Anlagen unterschiedlicher Hersteller und Generationen zu integrieren. Die Lösung liegt in der Einführung offener Architekturen, die die Echtzeitsteuerung von den Datenflüssen entkoppeln. Dies wird durch eine Schichtentrennung und semantische Interoperabilität erreicht.
Die Rolle von Gateways und Protokollen
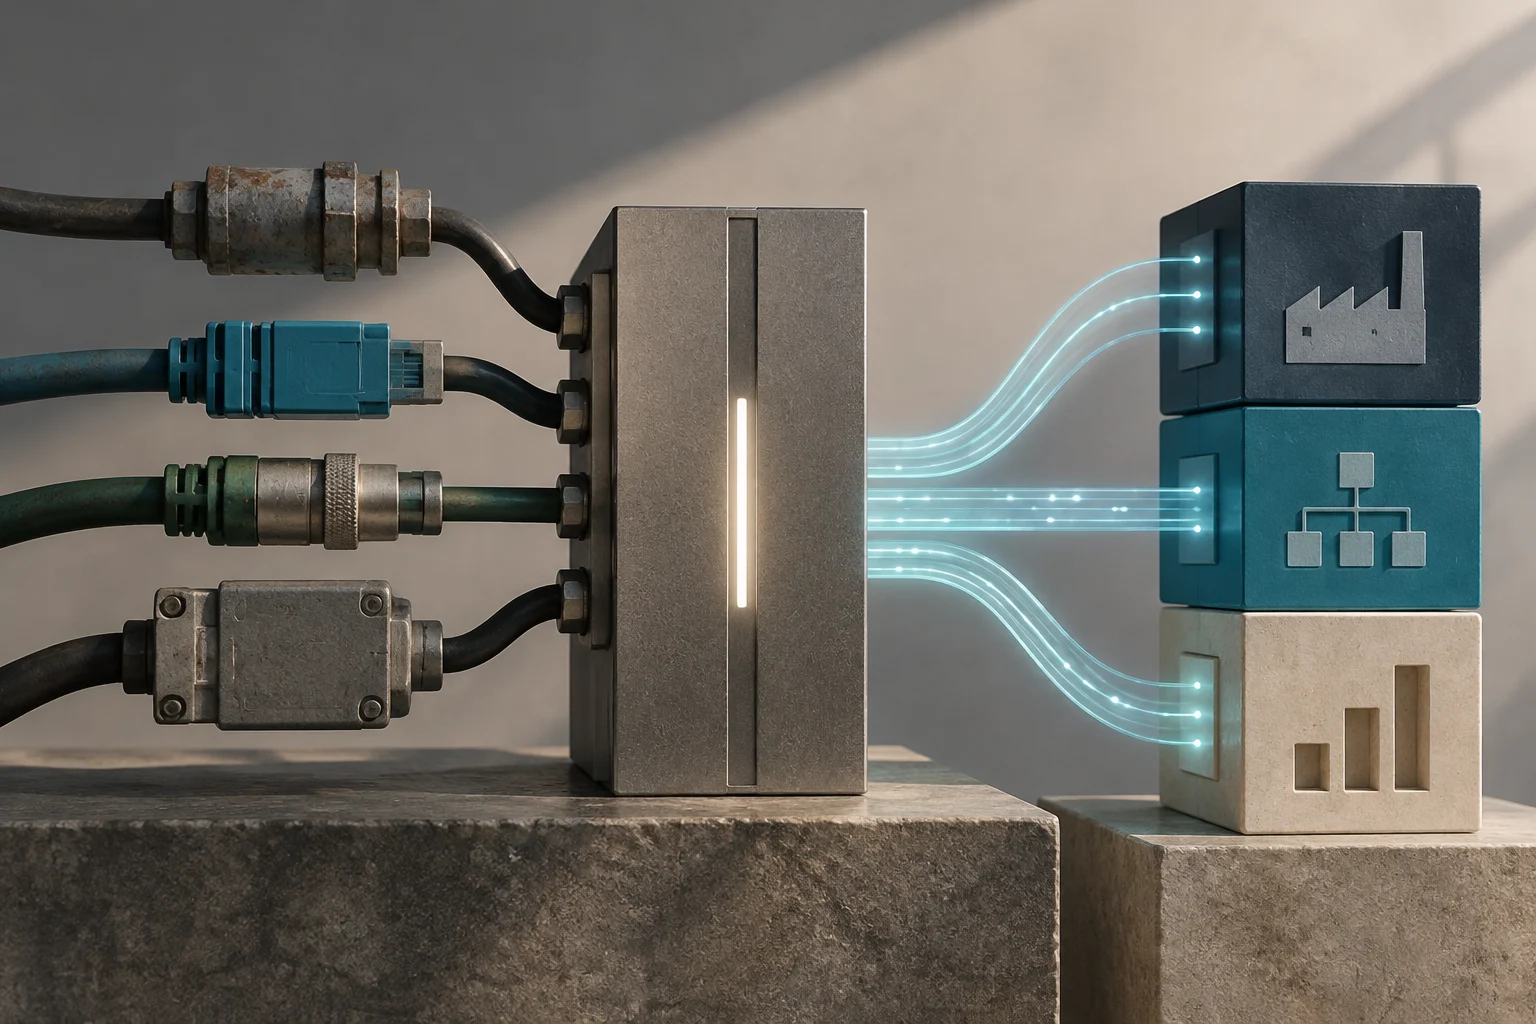
Der Prozess beginnt mit einer Bestandsaufnahme der Anlagen und der Identifizierung von Legacy-Protokollen wie Modbus RTU/TCP, PROFINET, EtherNet/IP oder BACnet. Ein Gateway oder Edge-Controller fungiert als Übersetzer und Normalisierer: Es erfasst diese Protokolle und veröffentlicht die bereits kontextualisierten Daten mithilfe moderner Standards wie OPC UA oder MQTT.
OPC UA: Bietet ein umfangreiches Informationsmodell, Namensräume, Navigation und integrierte Sicherheit. Der Standard eignet sich ideal, um Anlagendaten OT-/IT-Verbrauchern auf standardisierte Weise bereitzustellen.
MQTT: Ermöglicht eine schlanke Kommunikation nach dem Publish/Subscribe-Modell. Sie ist besonders effizient für Fernverbindungen, verteilte Flotten oder wenn Verbraucher mit möglichst geringem Aufwand skaliert werden müssen.
Datensemantik: ISA-95 und PackML
Es reicht nicht aus, „Tags auszulesen“; die Bedeutung jeder Variablen und ihr Kontext müssen einheitlich beschrieben werden. Dafür werden spezielle Standards eingesetzt:
PackML (abgeleitet von ISA-88): Vereinheitlicht Maschinenzustände und -betriebsarten in diskreten Fertigungs- und Verpackungslinien. Dadurch bedeuten Ereignisse wie Anläufe, Stopps oder Fehler bei Anlagen verschiedener Hersteller dasselbe, was die Integration erleichtert.
ISA-95 / IEC 62264: Definiert den Informationsaustausch zwischen Steuerung, MES und ERP. Die Umsetzung mit B2MML (XML-Schemata) ermöglicht klare Datenverträge für Fertigungsaufträge, Materialien, Genealogie und Verbräuche.
RAMI 4.0 und Asset Administration Shell (AAS): Fördern, dass jedes Asset einen „digitalen Steckbrief“ mit interoperablen Teilmodellen über seinen gesamten Lebenszyklus hinweg erhält. Das beschleunigt Inbetriebnahmen und Rezepturänderungen.
Cybersicherheit und Data Governance
Sicherheit muss von Anfang an in die Architektur integriert und darf nicht nachträglich hinzugefügt werden. Die Integration darf weder die Verfügbarkeit noch die Integrität des Produktionsprozesses beeinträchtigen.
Wesentliche Sicherheitsmaßnahmen
Netzwerksegmentierung: Steuerkreise von den Datenflüssen des Geschäftsbetriebs trennen.
TLS-Verschlüsselung: Für die Kommunikation zwischen Gateways, Brokern und Verbrauchern unverzichtbar.
Authentifizierung und Autorisierung: Zertifikate und rollenbasierte Zugriffskontrollen einsetzen, um sicherzustellen, dass nur autorisierte Systeme auf die Informationen zugreifen.
Data Governance und Schnittstellenverträge
Integration bedeutet auch Governance. Um Wartungskosten und die Abhängigkeit von bestimmten Anbietern zu minimieren, empfiehlt sich Folgendes:
Einen Datenvertrag für jedes Objekt (Maschine, Linie, Charge) mit Versionierung und Änderungsmanagement definieren.
Verantwortliche für die Datenqualität benennen.
Datenherkunft und akzeptable Latenz für jeden Anwendungsfall dokumentieren.
Diese Governance macht die Architektur skalierbar, erleichtert Tests und schrittweise Bereitstellungen und ermöglicht den standortübergreifenden Betrieb, ohne die Infrastruktur für jeden neuen Standort neu entwerfen zu müssen.
Fazit
Die Integration vernetzter Maschinen in MES- und ERP-Systeme ist nicht nur ein technisches Projekt, sondern eine Geschäftsstrategie. Durch offene Architekturen, die Normalisierung von Protokollen mithilfe von Gateways und eine klare Datensemantik können Unternehmen Informationsfragmentierung beseitigen. Das führt zu einer deutlichen Senkung der Gesamtbetriebskosten, mehr Agilität bei der Entscheidungsfindung und einer soliden Grundlage für künftige Implementierungen von künstlicher Intelligenz und Industrie 4.0.
Ein praktischer Leitfaden zur Definition, Messung und Bewertung der Leistung automatisierter Prozesse. Erfahren Sie, wie Sie Baselines festlegen, Kennzahlen für Aufwand, Qualität und Kosten auswählen und die realistische ROI berechnen, um zu entscheiden, ob die Automatisierung beibehalten, angepasst oder rückgängig gemacht werden soll.
Eine sinnvolle Backup-Strategie beginnt damit, Informationen zu priorisieren und festzulegen, wie viel Datenverlust und wie lange eine Betriebsunterbrechung das Unternehmen verkraften kann. Daraus ergeben sich Häufigkeit, Speicherung und Wiederherstellungstests.
Ordnen Sie die Zugriffe von Beschäftigten und Dienstleistern in vier Phasen: Konten und Verantwortliche identifizieren, die Authentifizierung stärken, Berechtigungen begrenzen und Zugriffe entziehen, sobald sie nicht mehr benötigt werden.